Autentificare fără parole
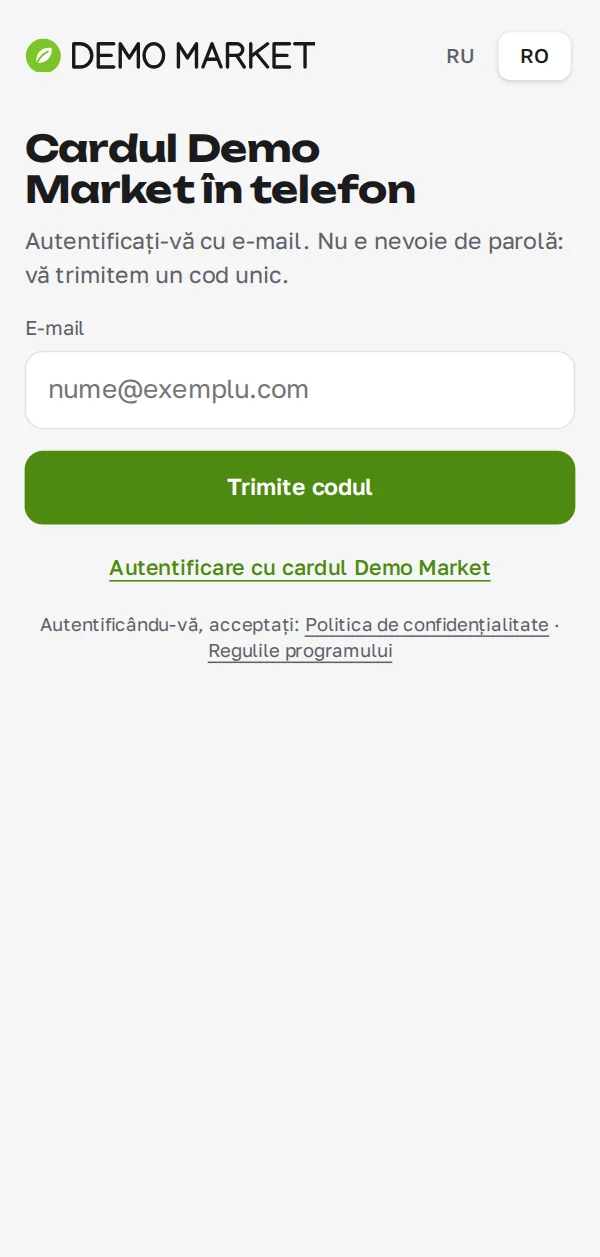
Cod unic din 6 cifre pe e-mail, valabil 10 minute, cu număr limitat de încercări. Răspunsul e același pentru adrese existente și inexistente.
Cum sunt protejate datele cumpărătorilor, ce drepturi are clientul în aplicație și cum ține cont Synngate Loyalty de legea Moldovei privind datele cu caracter personal.
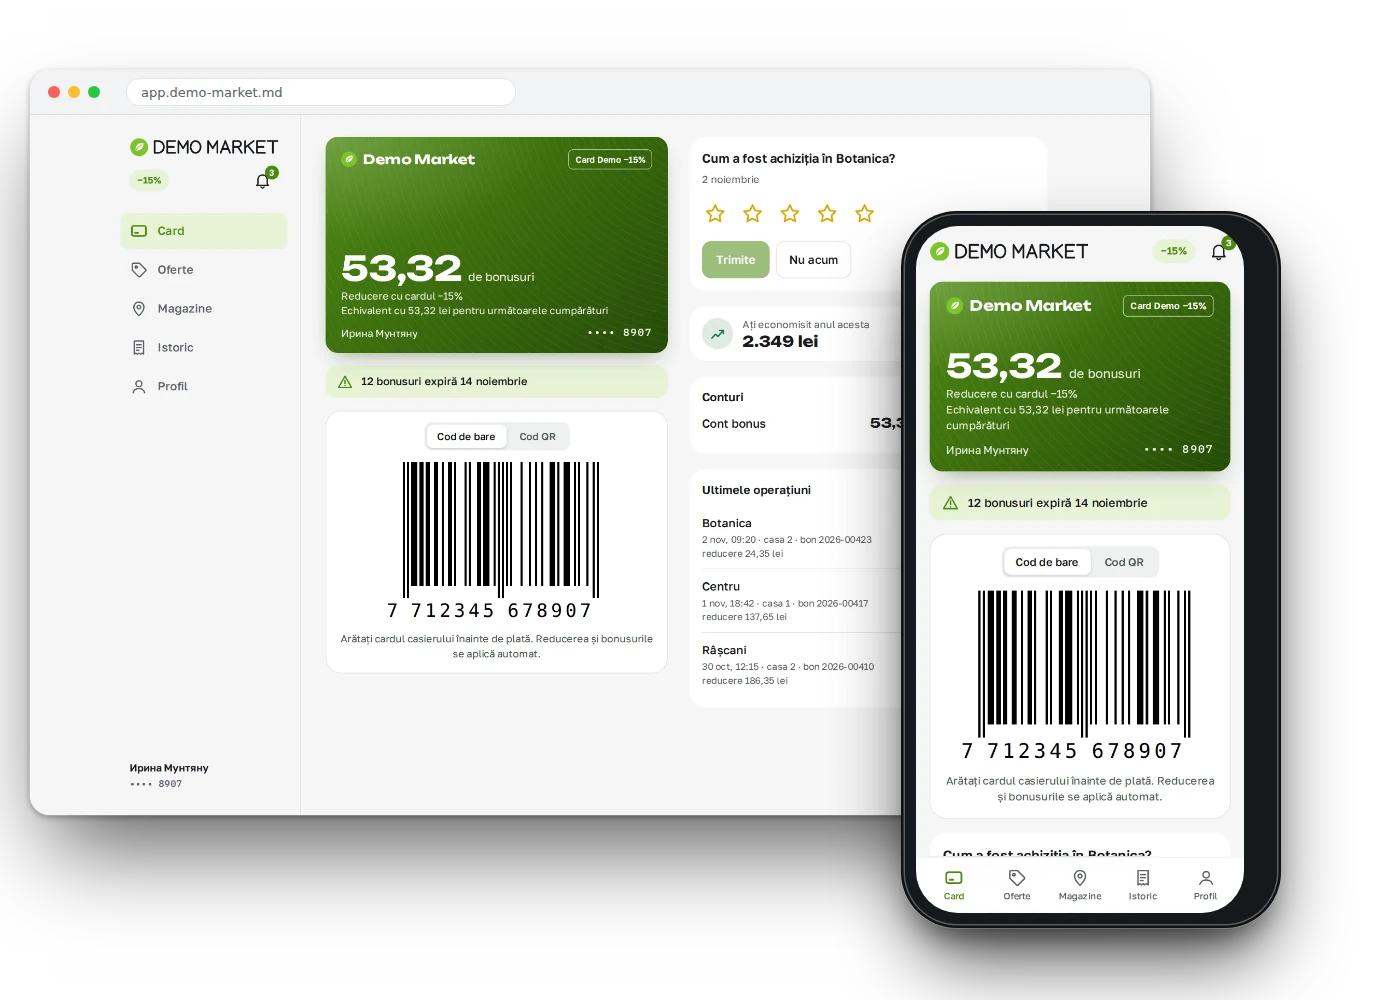
Securitatea datelor clienților este încorporată în soluție din prima zi, nu adăugată ulterior. Legea nr. 195/2024 privind protecția datelor cu caracter personal (Moldova) definește drepturile cumpărătorului, iar Synngate Loyalty ține cont de cerințele Legii nr. 195/2024: acorduri, descărcarea și ștergerea datelor. Textele politicii și regulile programului le agreează juristul magazinului.
Cod unic din 6 cifre pe e-mail, valabil 10 minute, cu număr limitat de încercări. Răspunsul e același pentru adrese existente și inexistente.
Sesiunea nu e accesibilă scripturilor paginii și circulă doar prin HTTPS. În bază se păstrează doar amprenta tokenului, iar cererile sunt protejate împotriva falsificării.
Clientul vede doar cardul, bonurile și bonusurile sale. Verificarea se face pe server, nu în interfață.
Limitele de încercări pe card, cont, adresă și la nivel de sistem împiedică ghicirea PIN-ului.
Aplicația nu accesează site-uri terțe: fonturile, imaginile și codul sunt proprii.
Imaginile încărcate sunt recodificate, datele camerei și geolocația se șterg.
Cabinetul marketerului e accesibil doar din rețeaua internă, cu autentificare prin contul platformei.
Evenimentele de autentificare și acțiunile din cabinet se înregistrează într-un jurnal.
Mailingurile ajung doar la cei care și-au dat acordul.
Protecția este verificată prin sute de teste automate, inclusiv scenarii de atac: ghicirea codurilor și a PIN-ului, încercări de a vedea datele altcuiva.
Drepturile se acordă pe roluri și acțiuni: cine poate vedea clienții, cine poate modifica regulile.
API-ul casei e legat de punct: cheia unui magazin nu funcționează în altul.
Cererile API primite și schimburile cu sistemele externe se înregistrează, deci un bon disputat poate fi analizat.
Nu înlocuim consultanța juridică. Politica, acordurile și termenul de păstrare a datelor verificați-le cu un jurist.
Soluția ține cont de cerințele Legii nr. 195/2024: acorduri, descărcarea și ștergerea datelor. Evaluarea juridică pentru compania dvs. o face juristul.
Nu. Autentificarea se face cu un cod unic pe e-mail, deci nu e nimic de uitat sau de furat.
Angajații cu drepturi în centru și în cabinet. Acțiunile se înregistrează în jurnal.
O discuție de 30 de minute despre programul tău de loialitate, fără prezentări generice.